配置行级权限
工作原理
权限管控分在三个页面,各管一个维度:
| 页面 | 干嘛用 |
|---|---|
| 用户属性管理 | 维护用户身上挂的属性(区域、工号、部门、级别等)——这是行级权限的"输入信号" |
| 行级权限管理 | 配置"哪种数据 + 哪条规则 + 哪些用户可见",控制哪些行可见 |
| 列级权限管理 | 控制哪些属性的值可见,详见 列级权限管理 |
行级权限规则在岗位查数时自动注入到 SQL/查询条件——用户感知不到,但越权查询会被静默挡掉。
行级权限:把规则注入到查询
行级权限管理页是一张表,每行一条规则:
| 字段 | 含义 |
|---|---|
| 权限名称 | 业务命名(如"销售按区域看客户") |
| 管控对象类型 | 这条规则管的是哪类数据("客户"对象) |
| 来源图谱 | 该对象所在的语义图谱 |
| 操作时间 | 最后一次修改 |
| 创建人 | 谁建的 |
点击新增打开规则编辑器。
规则编辑器:四块拼一条规则
基础信息
权限名称 + 描述 + 选来源图谱 + 选管控对象类型 + 可选关联对象类型 + 可选关联分析视图。
管控规则(一条或多条)
每条管控规则定义"满足某条件的行 → 授权给某些人"。可以加多条规则做交集/并集。
未命中用户处理
若用户既不命中任何规则、也不在授权用户列表里,怎么办?
选项:「无任何权限」(默认,最安全)/「拥有全部行权限」(开放给全员)。
保存
立即生效,所有岗位查询该对象时自动应用。
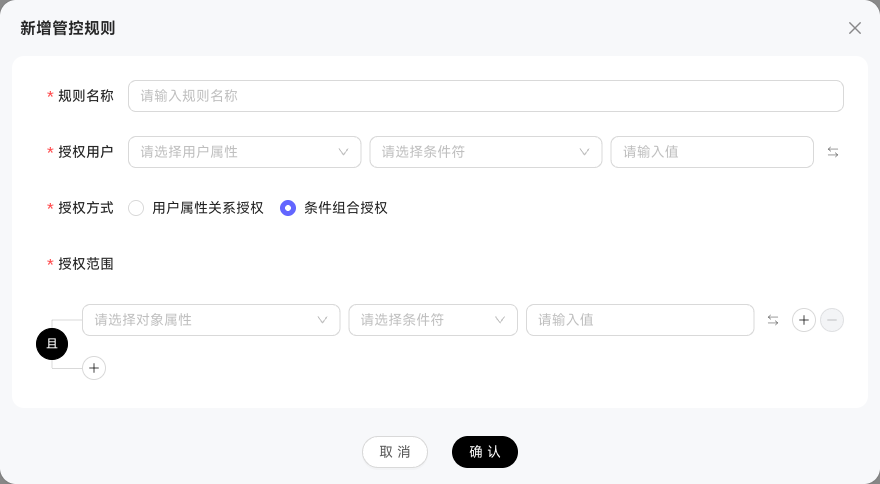
两种授权方式
每条管控规则的核心是"授权方式":
| 授权方式 | 怎么写 | 何时用 |
|---|---|---|
| 条件组合授权 | 用对象属性写过滤条件(如 客户.区域 = '华南'),授予特定用户/用户组 | 静态规则,授权对象固定 |
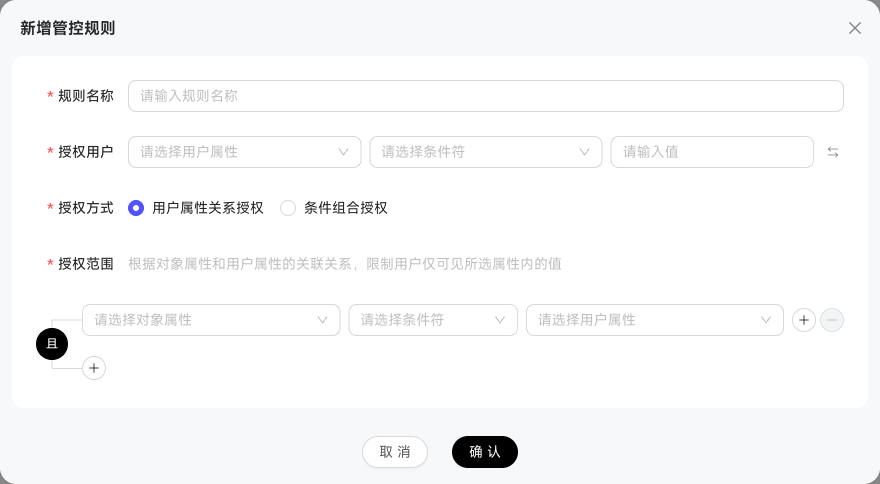
| 用户属性关系授权 | 把对象属性关联到用户属性(如 客户.归属销售 = 用户.工号) | 动态规则,按用户身份切片 |
后者最强大——一条规则可以服务于全员,每个用户看到的数据范围由其用户属性决定。
✓
使用场景:关于行级权限配置多级组织管理。 销售组织是三层汇报链(销售 → 地总 → 省总),要求:销售只能看自己维护的客户/终端;地总能看自己+下属销售的;省总能看自己+全省(下属地总和销售)的。 建议配置方案: 1. 给“客户/终端”对象配置如下属性:负责销售、负责地总、负责省总,存储对应的用户id。 2. 配置行级权限,选择“用户属性关系授权”方式,规则配置: 负责销售id=source_uid 或 负责地总id=source_uid 或 负责省总id=source_uid 前置依赖:语义来源表提前数据加工增加所属上级组织的相关信息。
条件运算符
行级权限支持 12 种条件符:
plaintext
=  ≠  in  not in  like  not like
>  ≥  <  ≤  is null  not null
条件值支持:直接输入 / 多个值用英文逗号分隔 / 切换成下拉(从对象属性的枚举值选)/ 批量编辑(一次粘贴多个值,最多 10000 字符)。
字段类型校验
绑定对象属性和用户属性时,系统会检查字段类型是否匹配——文本对文本、数值对数值。不匹配时该选项会变灰并提示"字段类型不匹配,不可选择"。