配置企业身份登录
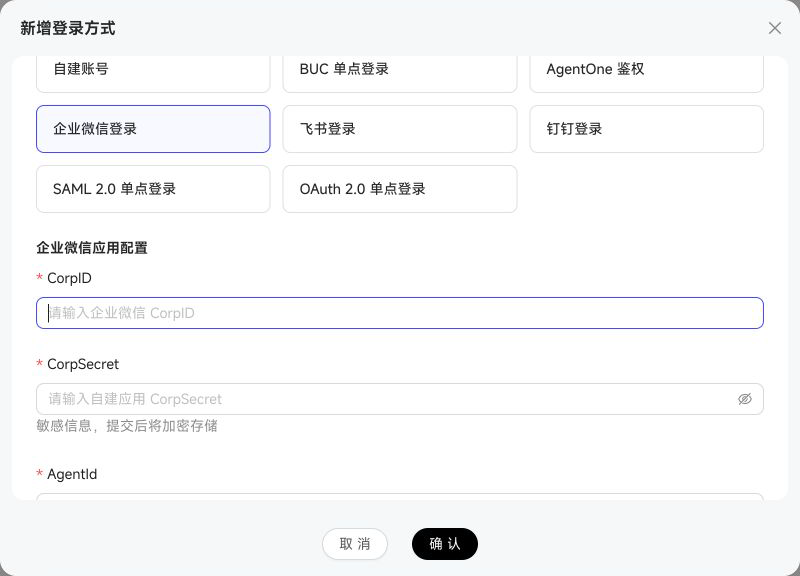
企业微信登录:在企业微信后台建自建应用后,填CorpID、CorpSecret、AgentId 三项必填。使用企微私有化部署时,额外填API 基础地址、扫码登录授权地址、网页授权地址;留空则用企微 SaaS 默认地址。这类登录方式支持账号同步,配置完后可用「同步账号」批量拉取成员。
飞书登录:创建飞书企业自建应用后,填写 App ID、App Secret、API 地址、认证地址和授权地址共 5 项。公有云可使用默认地址;飞书专有云或 Lark 国际版需按实际部署填写对应 HTTPS 地址。
飞书登录支持「同步账号」。当前可以按部门或飞书用户组选择成员,不提供企业微信的标签同步方式;已存在账号会在选择列表中标记并跳过重复创建。
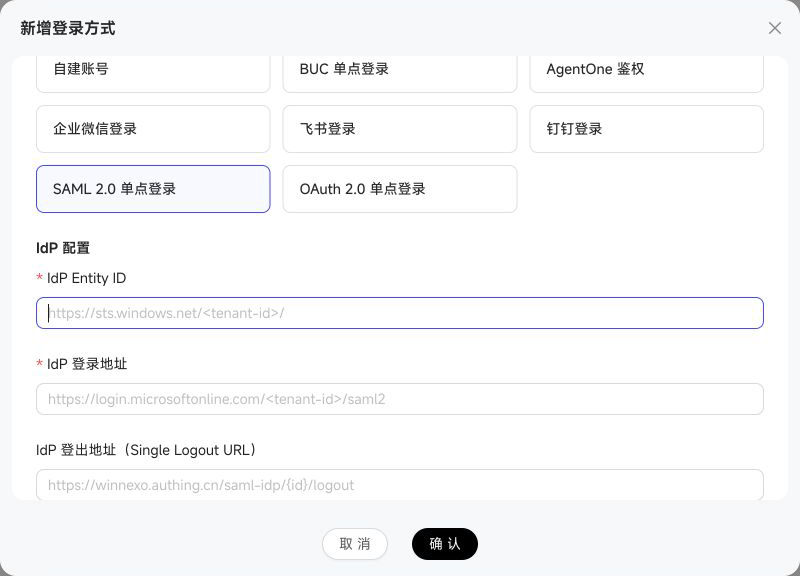
SAML 2.0 单点登录(如 Microsoft Entra ID / Azure AD、Authing):从 IdP 的 Metadata 里取 IdP Entity ID、IdP 登录地址、IdP X.509 证书(PEM 格式粘贴)填入,并填 WinNexo 侧的 SP Entity ID;IdP 登出地址留空则不启用 SAML SLO。其余可选:ACS URL / SLS URL、账号标识属性与显示名属性(断言属性映射)、启用自动注册与自动注册租户 ID、要求 Assertion 签名 / 要求 Response 签名。
OAuth 2.0 单点登录:钉钉、Google、GitHub、Keycloak 等标准 OAuth2 / OIDC 身份提供方使用通用 OAuth2;飞书使用上面的专属「飞书登录」类型。必填 Authorization Endpoint、Token Endpoint、UserInfo Endpoint、Client ID 和 Client Secret。可选 Scope、Token 交换方式、额外授权参数、账号属性映射和 JIT 自动注册。